
Международная основа ISO/IEC 27001:2022 и российский ГОСТ Р ИСО/МЭК 27001-2021 — разные документы, хотя названия похожи, и основания у них различаются. Прежде чем оплачивать оформление сертификата по запросу заказчика, нужно согласовать с ним редакцию стандарта, область сертификации и требования к органу по сертификации.
Сертификация системы менеджмента информационной безопасности добровольна. Сертификат подтверждает оценённое соответствие системы в определённых границах. Он не является лицензией, сертификатом безопасности каждой версии программы или автоматическим подтверждением выполнения всех требований российского законодательства.
Международная и российская версии: что выбрать
Актуальная международная основа — ISO/IEC 27001:2022, третье издание. К нему опубликована Amd 1:2024 о климатических вопросах: организация определяет их значимость для системы; дополнено примечание о требованиях заинтересованных сторон. Это поправка к изданию 2022 года, а не самостоятельный сертификат по «ISO 27001:2024».
В России действует ГОСТ Р ИСО/МЭК 27001-2021 «Информационная технология. Методы и средства обеспечения безопасности. Системы менеджмента информационной безопасности. Требования». Он утверждён приказом Росстандарта № 1653-ст от 30 ноября 2021 года, введён с 1 января 2022 года и идентичен ISO/IEC 27001:2013 с техническими поправками Cor. 1:2014 и Cor. 2:2015.
Поэтому национальный ГОСТ 2021 года нельзя объявлять эквивалентом международной редакции 2022 года. Для российского договора с указанием ГОСТ проверяют именно это требование; если контрагент просит ISO/IEC 27001:2022, заранее согласуют соответствующую оценку и документ. Международная поправка также не включается в текст национального стандарта автоматически.
Переход на редакцию 2022 года уже завершён
IAF MD 26:2023, выпуск 2 от 15 февраля 2023 года, установил для охваченной им аккредитованной сертификации переход клиентов до 31 октября 2025 года. Первоначальная сертификация и ресертификация только по версии 2022 должны были начаться не позднее 30 апреля 2024 года.
Эти исторические сроки не означают отмену действующего российского ГОСТ. В октябре 2026 года предложение аккредитованного международного сертификата по старому ISO/IEC 27001:2013 требует проверки; заменить год в бланке без оценки изменений системы недостаточно.
Кому нужен сертификат и что согласовать с заказчиком
Для разработчика, облачного сервиса, интегратора или поставщика сопровождения сертификат может быть условием договора или способом представить независимую оценку управления информационной безопасностью. Для банка и его подрядчика он может дополнять проверку поставщика. Это возможные задачи, а не общая обязанность каждой ИТ-компании или финансовой организации.
- Есть точное требование заказчика. Сверьте редакцию стандарта, деятельность, площадки и требования к аккредитации органа.
- Нужно улучшить внутреннее управление. Начните с границ, рисков и фактических процессов; внешняя сертификация — отдельное решение.
- Требуется документ на ПО или оборудование. Определите соответствующую процедуру для продукта: сертификат СМИБ относится к системе организации.
- Нужна защита персональных данных или КИИ. Проверьте применимые обязательные нормы; ISO не заменяет их выполнение.
Перед тендером уточните формулировку требования. Даже действующий сертификат может не подходить, если охватывает другую деятельность или выдан органом, не отвечающим условиям закупки. Подбор системы и программы обсуждают в разделе сертификация систем менеджмента.
Область СМИБ и SoA — разные документы
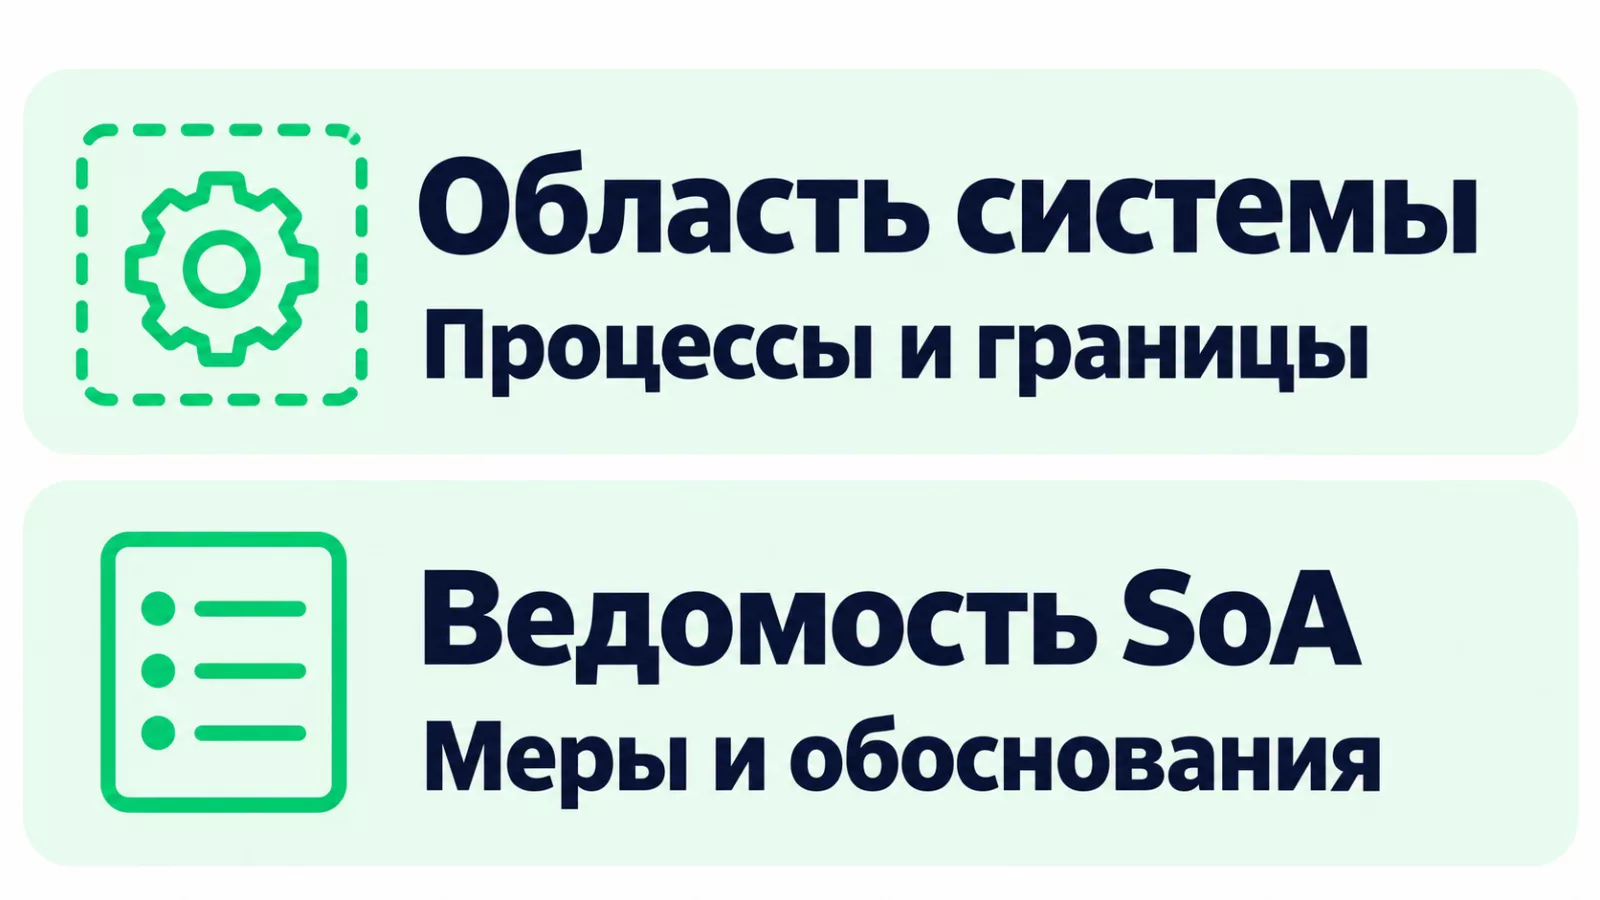
Область определяет границы системы: деятельность, процессы, площадки, информацию и зависимости от других организаций. Она оформляется как документированная информация. Например, оценка разработки приложения не обязательно охватывает эксплуатацию сервиса и поддержку клиентов.
В условном SaaS-проекте выясните, кто отвечает за хранение данных, административный доступ, разработку, поддержку и резервирование. Если инфраструктура находится у облачного провайдера, зависимость остаётся частью анализа; слово «облако» не переносит все обязанности на поставщика.
Statement of Applicability, SoA — ведомость применимости мер и средств информационной безопасности. Она относится к обработке рисков и содержит необходимые меры, обоснования включения, сведения об их реализации и обоснования исключения мер приложения A. Область отвечает «что охвачено», SoA — «какие меры необходимы и почему».
Нужно ли внедрять все 93 меры приложения A
Приложение A в ISO/IEC 27001:2022 нормативное. Оно содержит набор из 93 мер в четырёх группах: организационные, связанные с людьми, физические и технологические. Нормативный статус не означает, что любая организация обязана механически внедрить все меры.
Организация выбирает необходимые меры для обработки своих рисков, сравнивает их с приложением A, проверяет отсутствие пропусков и объясняет решения в SoA. Список не исчерпывающий: дополнительные необходимые меры также включают. Нельзя исключить нужную защиту лишь потому, что её дорого внедрять; учитываются риски и применимые законодательные и договорные требования.
При заявлении соответствия требования разделов 4–10 исключать нельзя. Это отличается от обоснованного неприменения отдельных мер приложения A. ISO/IEC 27002:2022 помогает реализовать меры; это руководство, по которому не сертифицируют СМИБ вместо ISO/IEC 27001.
Оценка рисков: от информации до проверяемого решения
Определите критерии оценки и принятия риска. Рассматривайте последствия для конфиденциальности, целостности и доступности информации; назначайте владельцев рисков, оценивайте последствия и вероятность, выбирайте приоритеты обработки. Повторная оценка должна давать сопоставимые результаты, а не зависеть только от мнения очередного составителя таблицы.
План обработки и принятие остаточного риска согласуются с владельцами рисков. Не путайте владельца риска с исполнителем отдельной технической меры. Ответственный за резервное копирование может выполнять действие, но решение о допустимом перерыве и последствиях потери данных требует полномочий и участия соответствующего владельца.
Условный пример: сотрудник увольняется, а права в сервисе поддержки остаются. Свяжите риск доступа к данным с порядком прекращения полномочий, уведомлениями, проверкой отзыва прав и доказательствами выполнения. Запись «доступы контролируются» без результата проверки не показывает работающую меру.
Для более общей организации процесса пригодится оценка менеджмента риска, но руководство ISO 31000 не заменяет требования СМИБ и её сертификацию.
Люди, поставщики и доказательства работы системы
Для мер, определённых организацией как необходимые, подготовьте подтверждения применения. Набор зависит от области, рисков и выбранных решений; следующий список — ориентир подготовки, а не обязательный одинаковый пакет для всех компаний.
- Выдача и отзыв доступа: заявки, согласования, роли и результаты периодических проверок.
- Поставщики: оценка значимых зависимостей, договорные обязанности, контроль изменений и инцидентов.
- Разработка и эксплуатация: управление изменениями, проверка релизов, применимые меры разделения сред и защиты данных.
- Резервирование: записи выполнения и проверки восстановления, если такая мера необходима.
- Сотрудники: компетентность, осведомлённость и понятный порядок сообщения о событиях.
- Инциденты: регистрации, решения, действия и проверка устранения причин.
Техническое сканирование может дать сведения об уязвимостях, но не является аудитом всей СМИБ. Один отчёт сканера не показывает, как руководитель принимает риски, поставщик сообщает о проблемах и сотрудник теряет доступ после изменения роли.
ISO не заменяет российские обязательные требования
Оператор персональных данных выполняет статью 19 закона № 152-ФЗ: обеспечивает необходимые правовые, организационные и технические меры защиты. Наличие сертификата не отменяет определения угроз и выполнения применимых требований к безопасности обработки.
Для субъектов КИИ предусмотрены отдельные обязанности по статье 9 закона № 187-ФЗ, включая реагирование и установленные требования для значимых объектов. Не каждую ИТ-компанию можно объявить субъектом КИИ по одному названию деятельности; применимость определяют отдельно.
Лицензирование деятельности и документы на конкретное средство защиты также имеют самостоятельные основания. Если в запросе фигурируют документы по линии ФСТЭК или нотификация по линии ФСБ, сначала выясните требуемую процедуру. ISO-сертификат организации не превращается в такой документ. За само отсутствие добровольного ISO/IEC 27001 нет универсального штрафа; ответственность за нарушения обязательных требований и последствия невыполнения договора рассматривают отдельно. Нотификацию не следует понимать как уведомление о любом использовании шифрования внутри компании.
Подготовка, аудит и поддержание сертификата
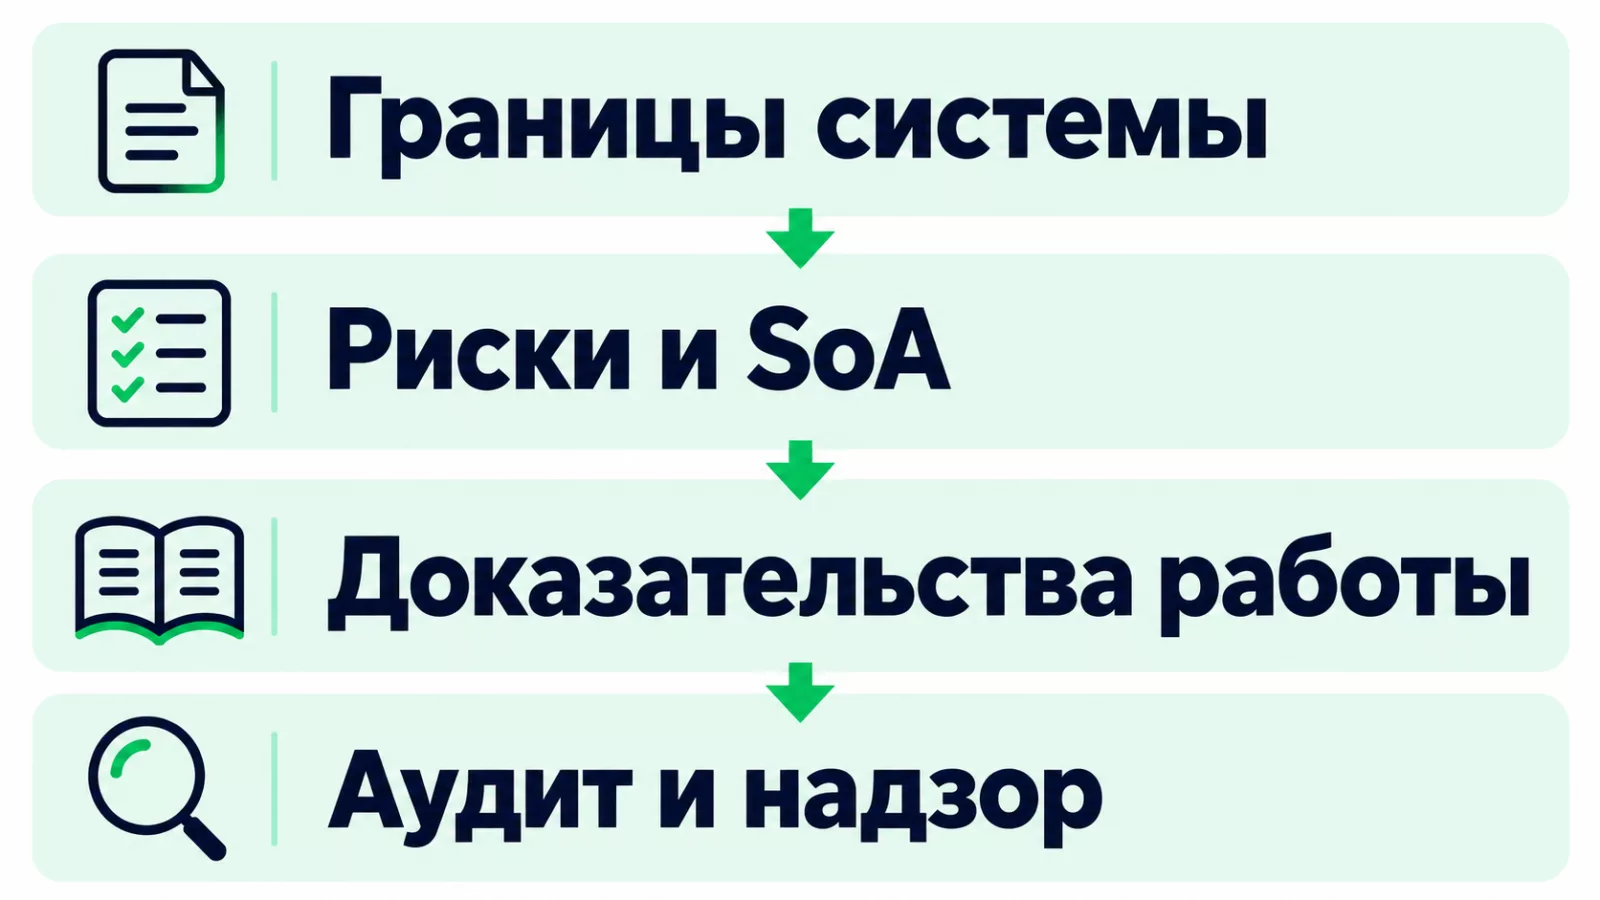
Для заявки сообщают сведения об организации, площадках, деятельности, персонале и существенных зависимостях. К оценке готовят область, политику и цели, критерии и результаты оценки рисков, план обработки, SoA, записи функционирования, внутреннего аудита и анализа руководством.
Первоначальный аудит по общей программе ISO/IEC 17021-1 проходит в две стадии: готовность, затем внедрение и результативность системы. По обнаруженным несоответствиям выполняют соответствующие действия. Решение о выдаче принимает орган по сертификации; ISO само сертификаты не выдаёт.
ISO/IEC 27006-1:2024 дополняет требования к органам, проводящим аудит и сертификацию СМИБ. Это требования к компетентности и работе органа, а не второй сертификат, который должна приобрести ИТ-компания.
Обычный цикл по ISO/IEC 17021-1 составляет три года. Надзор проводят не реже одного раза в календарный год, кроме года ресертификации; первый — не позднее 12 месяцев от решения о первоначальной сертификации. Программу и особенности схемы уточняют до договора. Изменения системы, поставщиков и рисков требуют управления в течение цикла.
Как проверить орган и полученный сертификат
Если заказчику требуется аккредитованный орган, проверьте его юридическое лицо, статус и область аккредитации в реестрах Росаккредитации; зарубежную аккредитацию — у соответствующего органа аккредитации. Запись в частном реестре системы добровольной сертификации не равна аккредитации.
Форму и состав сертификата согласуют с органом по правилам выбранной программы; единого обязательного бланка для любого варианта добровольной сертификации нельзя обещать. Сверьте держателя, деятельность, площадки, стандарт, номер, даты и орган, принявший решение. Уточните текущий статус у выдавшего органа: напечатанная дата окончания не исключает приостановления или отмены. Признание документа конкретным заказчиком согласуют заранее; сертификат без аккредитации не становится автоматически поддельным, но может не подходить по условиям договора.
Стоимость и сроки
В прайсе центра сертификация ISO/IEC 27001 указана от 9 000 ₽. Итоговый расчёт зависит от области, площадок, численности, сложности информационных процессов, поставщиков, готовности системы и объёма аудита. Уточните состав предложения: начальная цена не означает внедрение всей защиты, устранение уязвимостей и оплату всех последующих проверок.
Срок согласуют после анализа готовности. Когда есть только шаблоны политик, сначала нужны применение процессов и проверяемые записи. Содержательное подтверждение системы невозможно заменить обещанием оформить всё только по реквизитам.
Рассчитаем стоимость под ваш товар
Бесплатно. Ответьте на три коротких вопроса, и специалист подберёт документы, рассчитает стоимость и сроки для вашей задачи.
Частые вопросы
Сертификат гарантирует отсутствие утечек?
Нет. Он подтверждает оценённое соответствие системы, а не невозможность атак или ошибок. Риски, инциденты, изменения и эффективность мер продолжают контролировать.
Можно исключить меру, которую выполняет облачный провайдер?
Передача выполнения поставщику сама по себе не делает меру ненужной. Определите необходимые меры, ответственность, доказательства и контроль зависимости; решение должно отражаться в обработке рисков и SoA.
Можно закрыть ISO 27001 сертификатом ISO 9001?
Нет. Общие процессы интегрируют, но требования информационной безопасности оценивают отдельно. Для расчёта состава работ подготовьте запрос заказчика и описание области, затем обратитесь через контакты центра сертификации.
Не уверены, какой документ вам нужен?
Три коротких вопроса: подберём документы и рассчитаем стоимость и сроки именно для вашего товара. Расчёт бесплатный.


